
AI Act et conformité
AI Act & Convention-cadre IA : guide de conformité 2026 pour les dirigeants de PME
 Corentin Guegeaiscofondateur de Wavia, formateur IA Publié le 9 min de lecture
Le cadre juridique de l'IA en Europe est désormais posé. Après l'adoption définitive du Digital Omnibus par le Conseil de l'UE le 29 juin 2026 — qui réaménage le calendrier de l'AI Act sans en modifier l'architecture — et la ratification par l'Union de la Convention-cadre du Conseil de l'Europe sur l'IA le 15 mai 2026, le Far West technologique touche à sa fin. Pour les dirigeants de PME et d'ETI, l'essentiel est ailleurs : plusieurs obligations sont déjà en vigueur, à commencer par la formation de vos équipes. Déployer l'IA sans cadre expose votre entreprise à des sanctions financières et à une perte de confiance de vos clients.
L'essentiel à retenir
L'AI Act repose sur une approche par le niveau de risque. La grande majorité des PME sont des « déployeurs » d'IA à risque limité ou minimal, avec des obligations légères. Le Digital Omnibus (adopté en juin 2026) a d'ailleurs reporté les obligations les plus lourdes (haut risque, annexe III) au 2 décembre 2027 et étendu les allègements réservés aux PME aux entreprises de moins de 750 salariés. Deux risques restent pourtant bien réels dès aujourd'hui : le « Shadow AI » (usage non encadré d'IA publiques avec des données confidentielles, qui viole le RGPD) et le défaut de formation des équipes, déjà obligatoire depuis le 2 février 2025.
AI Act : quelles sont vos obligations réelles ?
En bref : L'AI Act (Règlement UE 2024/1689) classe les systèmes d'IA en quatre niveaux de risque (inacceptable, haut, limité, minimal). Vos obligations dépendent de la catégorie de l'IA que vous utilisez ou développez.
L'Union européenne a structuré sa réglementation autour d'une approche par les risques. Pour une PME, la première étape de tout audit IA consiste à cartographier les outils utilisés en interne et à déterminer leur niveau de risque.
- Risque inacceptable : systèmes interdits depuis le 2 février 2025 (notation sociale, manipulation comportementale, certaines surveillances biométriques).
- Haut risque : systèmes utilisés dans des secteurs critiques (RH, crédit, santé, éducation, justice, biométrie). Ils nécessitent une évaluation de conformité stricte, une gouvernance des données et une supervision humaine. Leur entrée en application a été reportée au 2 décembre 2027 par le Digital Omnibus.
- Risque limité : systèmes comme les chatbots ou l'IA générative (ChatGPT, Claude, Gemini). L'obligation principale est la transparence : vous devez informer les utilisateurs qu'ils interagissent avec une IA ou qu'un contenu a été généré par IA.
- Risque minimal : filtres anti-spam, jeux vidéo. Aucune obligation spécifique.
Bon à savoir : fournisseur vs déployeur
Si vous utilisez l'API d'OpenAI pour créer un agent IA interne, vous êtes un déployeur. Si vous développez votre propre modèle de fondation et le commercialisez, vous êtes un fournisseur (avec des obligations beaucoup plus lourdes). 99 % des PME sont des déployeurs. Depuis le 2 août 2025, les obligations propres aux modèles d'IA à usage général (GPAI) pèsent d'ailleurs sur leurs fournisseurs (OpenAI, Anthropic, Google, Mistral…), et non sur vous en tant qu'utilisateur.
Calendrier de l'AI Act à jour au 1er juillet 2026
En bref : l'AI Act s'applique par étapes. Après réaménagement par le Digital Omnibus, voici les échéances qui comptent réellement pour une PME.
| Échéance | Ce qui s'applique | Concerne les PME ? |
|---|---|---|
| 2 février 2025 | Pratiques interdites (art. 5) + obligation de maîtrise de l'IA / formation des équipes (art. 4). | Oui — la formation des équipes est déjà obligatoire. |
| 2 août 2025 | Obligations des modèles d'IA à usage général (GPAI). | Non directement — pèse sur les fournisseurs (OpenAI, Mistral, Google…). |
| 2 août 2026 | Activation des pouvoirs de sanction + obligations de transparence (art. 50) pour les nouveaux systèmes. | Oui — informer que l'utilisateur interagit avec une IA / qu'un contenu est généré par IA. |
| 2 décembre 2026 | Marquage des contenus IA pour les systèmes déjà en service + nouvelle interdiction (deepfakes intimes non consentis). | Oui, si vous générez du contenu par IA. |
| 2 décembre 2027 | Obligations « haut risque » de l'annexe III (RH, crédit, biométrie…), reportées par le Digital Omnibus. | Oui, uniquement si vous exploitez un système à haut risque. |
| 2 août 2028 | Haut risque intégré à des produits déjà réglementés (annexe I). | Rare pour une PME de services. |
PME : le plafond de sanction le plus favorable s'applique
Là où une grande entreprise encourt le montant le plus élevé entre le pourcentage de chiffre d'affaires et le plafond fixe, l'article 99(6) prévoit pour les PME et jeunes pousses le montant le plus faible des deux. Le Digital Omnibus a par ailleurs étendu les facilités PME (bacs à sable réglementaires, documentation allégée, accompagnement national) aux entreprises de moins de 750 salariés.
Le Shadow AI et la fuite de données : le vrai danger pour les PME
En bref : le plus grand risque de non-conformité aujourd'hui ne vient pas des obligations « haut risque » (reportées à fin 2027), mais du RGPD violé par des collaborateurs utilisant des IA publiques avec des données confidentielles.
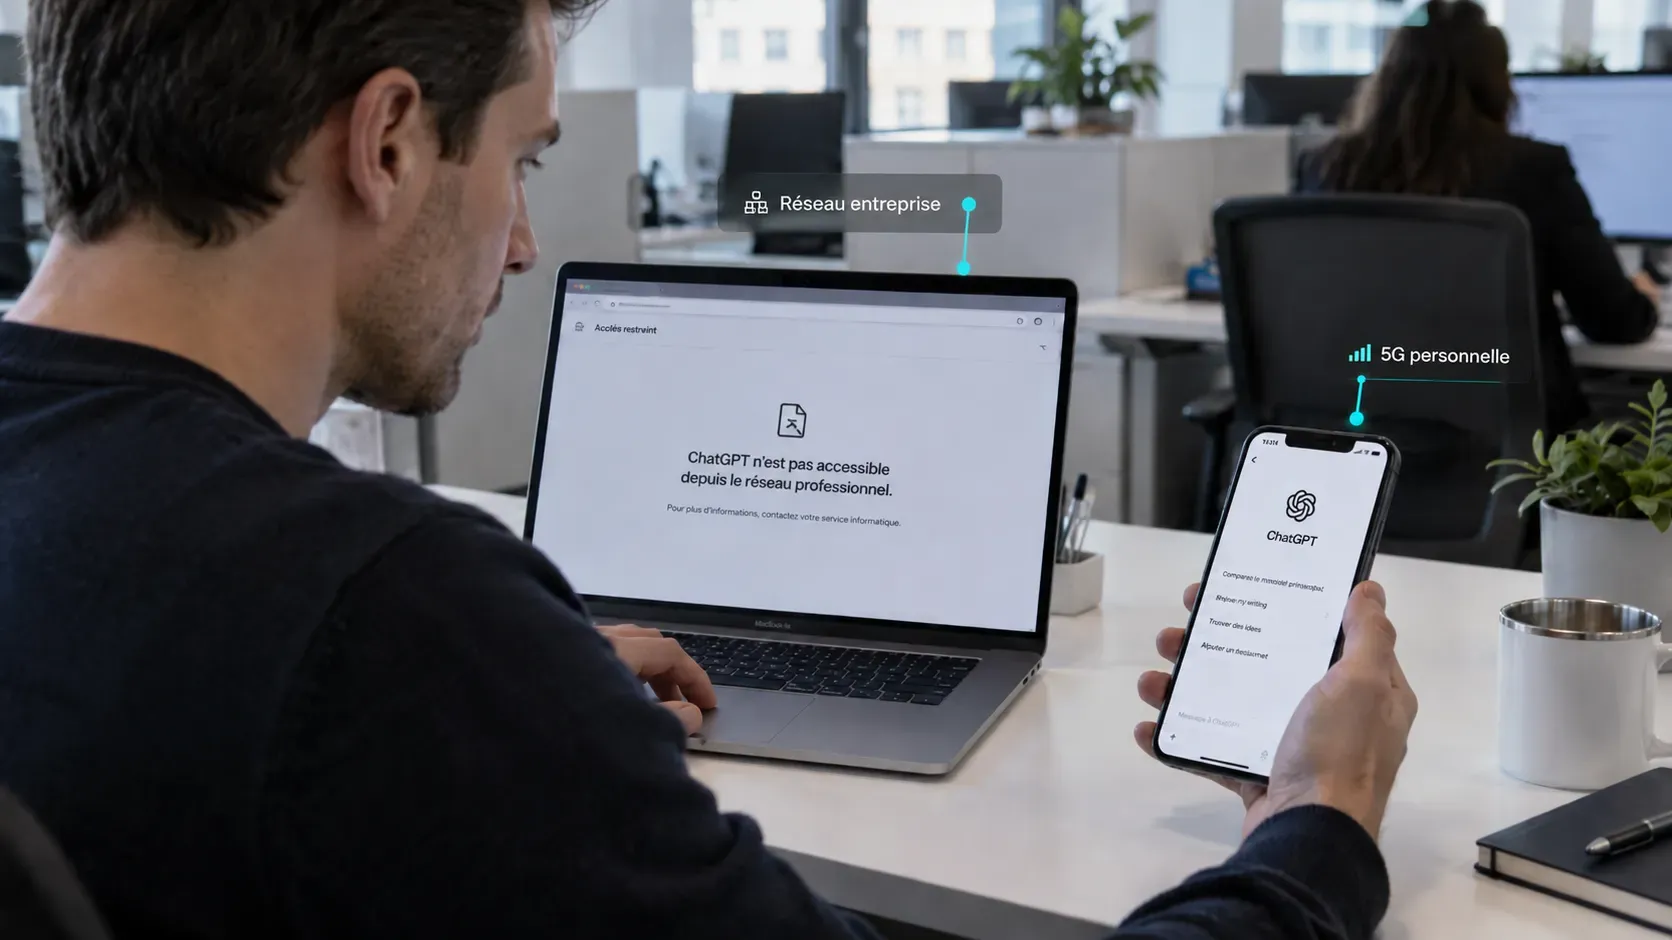
Avant même de penser aux échéances futures, vous devez sécuriser vos usages actuels. Si un de vos commerciaux copie-colle un fichier client Excel dans la version gratuite de ChatGPT pour en faire une synthèse, il vient de transmettre des données personnelles à un tiers qui peut les utiliser pour entraîner ses modèles. C'est une violation directe du RGPD.
Pour éviter ce cauchemar RGPD, il est impératif de :
- Bannir l'usage des versions gratuites grand public pour les données d'entreprise.
- Déployer des licences « Enterprise » (ChatGPT Enterprise, Claude for Work) ou utiliser les API qui garantissent contractuellement la non-utilisation de vos données pour l'entraînement.
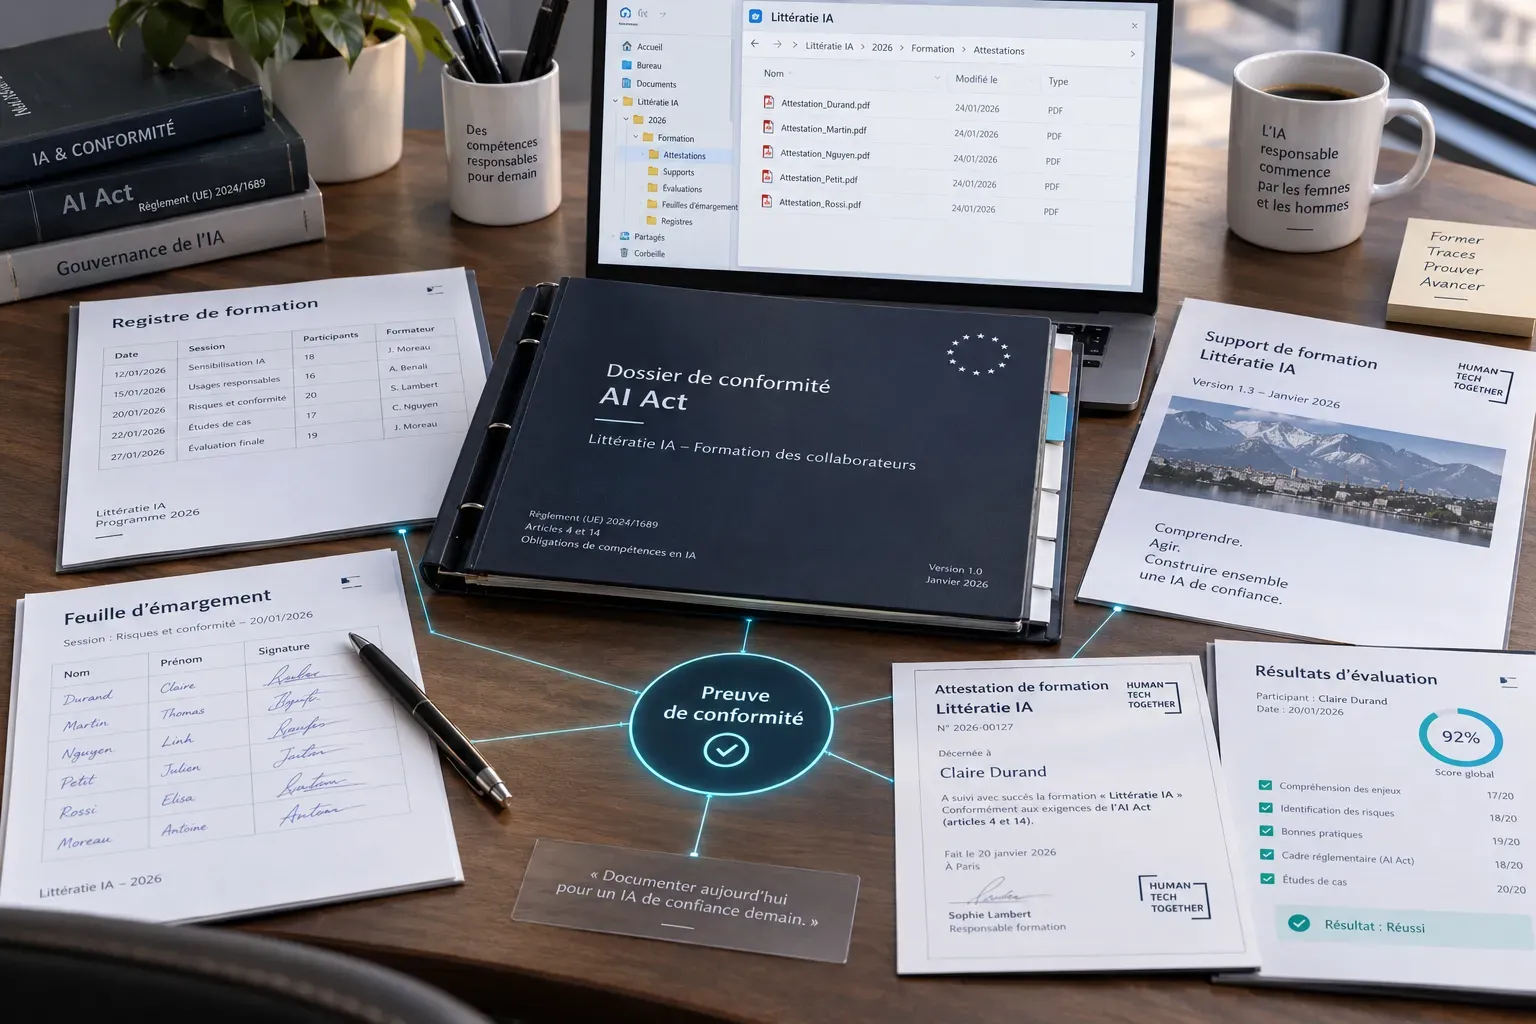
- Mettre en place une charte d'utilisation de l'IA signée par tous les collaborateurs — laquelle sert aussi de preuve pour l'obligation de maîtrise de l'IA (art. 4).
Plan d'action en 3 étapes pour sécuriser vos opérations
En bref : la conformité ne doit pas freiner l'innovation. Un plan structuré permet de déployer l'IA en toute sécurité.
Chez Wavia, nous avons accompagné de nombreux dirigeants dans cette transition (voir nos cas d'usage pour l'IA chez les dirigeants et le CODIR). Voici la méthode que nous appliquons lors de nos missions d'accompagnement de projet IA :
| Étape | Action clé | Livrable |
|---|---|---|
| 1. Cartographie et audit | Identifier tous les outils IA utilisés en interne (officiels et officieux, y compris le Shadow AI). | Registre des systèmes d'IA et classification des risques. |
| 2. Acculturation et formation | Former les équipes aux bonnes pratiques et aux risques : l'obligation de maîtrise de l'IA (art. 4) est en vigueur depuis le 2 février 2025. | Équipes certifiées via une formation IA pour dirigeants et CODIR. |
| 3. Déploiement sécurisé | Mettre en place des environnements cloisonnés (API, licences Enterprise). | Charte d'utilisation de l'IA et workflows conformes. |
Sécurisez vos déploiements IA dès aujourd'hui
Ne laissez pas le risque juridique freiner votre compétitivité. Nos experts réalisent un audit complet de vos pratiques et vous accompagnent dans la mise en conformité de vos systèmes.
Réserver un audit IA gratuit →Questions fréquentes sur la conformité IA
Le report des règles « haut risque » me dispense-t-il de m'y préparer ?
Non. Le Digital Omnibus, adopté par le Conseil de l'UE le 29 juin 2026, reporte les obligations « haut risque » de l'annexe III au 2 décembre 2027. Mais il ne repousse ni les pratiques interdites, ni l'obligation de formation (art. 4, simplement reformulée en obligation de moyens), ni les obligations de transparence du 2 août 2026. Se reposer sur ce report serait risqué : les fondamentaux sont déjà actifs. Le premier réflexe reste de cartographier vos usages d'IA et de qualifier leur niveau de risque, sans attendre.
Quelles sont les sanctions prévues par l'AI Act ?
L'article 99 prévoit trois paliers : jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial pour les pratiques interdites ; jusqu'à 15 millions d'euros ou 3 % pour les manquements aux obligations haut risque, GPAI, transparence ou enregistrement ; jusqu'à 7,5 millions d'euros ou 1 % pour la fourniture d'informations erronées aux autorités. Point crucial pour les PME : l'article 99(6) retient le montant le plus faible entre le pourcentage et le plafond fixe. En France, la CNIL est l'autorité chef de file (décret du 1er août 2025), aux côtés de l'ANSSI, la DGCCRF, l'ARCOM et le Défenseur des droits. Les pouvoirs de sanction s'activent le 2 août 2026.
Suis-je obligé de former mes équipes à l'IA ?
Oui. L'obligation de « maîtrise de l'IA » (art. 4) impose depuis le 2 février 2025 que les personnes qui utilisent l'IA au sein de votre organisation disposent d'un niveau de compétence suffisant. Pour une PME, c'est l'obligation la plus immédiate, la plus simple à mettre en œuvre — et le meilleur rempart contre le Shadow AI.
Mon chatbot de service client est-il considéré comme à haut risque ?
Non, dans la majorité des cas, un chatbot de service client est classé comme un système à risque limité. Votre obligation principale est la transparence : l'utilisateur doit savoir clairement qu'il interagit avec une machine et non un humain.
Comment s'assurer que ChatGPT n'utilise pas nos données ?
Il faut impérativement cesser d'utiliser la version gratuite pour des données sensibles. Vous devez opter pour les abonnements ChatGPT Team ou Enterprise, ou utiliser l'API d'OpenAI. Ces solutions garantissent contractuellement que vos données ne sont pas utilisées pour entraîner les modèles d'OpenAI.
L'AI Act s'applique-t-il aux outils d'IA américains que j'utilise ?
Oui. La réglementation s'applique à tout système dont les résultats sont utilisés au sein de l'Union européenne, peu importe où le fournisseur est basé (États-Unis, Chine, etc.). En tant que déployeur (utilisateur) en Europe, vous êtes soumis aux obligations de l'AI Act.
Mon entreprise doit-elle nommer un responsable de l'IA (AI Officer) ?
Contrairement au DPO pour le RGPD, l'AI Act n'impose pas formellement aux PME de nommer un « AI Officer ». Cependant, pour éviter toute dérive, il est fortement recommandé de désigner un référent interne (souvent le DSI, le DPO ou le CTO) pour piloter la conformité et la gouvernance des outils.
Une charte d'utilisation de l'IA est-elle obligatoire ?
Bien qu'elle ne soit pas explicitement exigée par l'AI Act pour les systèmes à risque limité, elle est indispensable pour votre mise en conformité au RGPD et pour documenter l'obligation de maîtrise de l'IA. La charte est le meilleur outil juridique et managérial pour lutter contre le « Shadow AI » et protéger vos données confidentielles.
Sources officielles : Règlement (UE) 2024/1689 (AI Act) et AI Act Service Desk de la Commission européenne ; Digital Omnibus sur l'IA (adopté par le Conseil de l'UE le 29 juin 2026) ; CNIL ; Conseil de l'Europe — Convention-cadre sur l'IA (STCE n° 225). Cet article constitue une information générale et ne se substitue pas à un conseil juridique adapté à votre situation.
L'expertise WAVIA
Wavia accompagne les dirigeants de PME/ETI dans le déploiement d'une IA performante, éthique et conforme à la réglementation européenne.